单一来源:这条消息目前只有 X 平台上的一条帖文,茉莉花还没能独立核实;有了新消息会在本页更新。
X平台一名用户10月5日发帖说,其假扮客户打入了一个中国有组织犯罪团伙,这个团伙在多起加密货币盗窃案中替拉撒路集团(Lazarus Group)洗钱超过10亿美元(未经证实)。该用户说,其收集到的情报帮助冻结了2025年2月Bybit交易所被盗案的资金,也帮助在区块链上认定了非法活动的来源。帖文附了两张Telegram聊天截图。
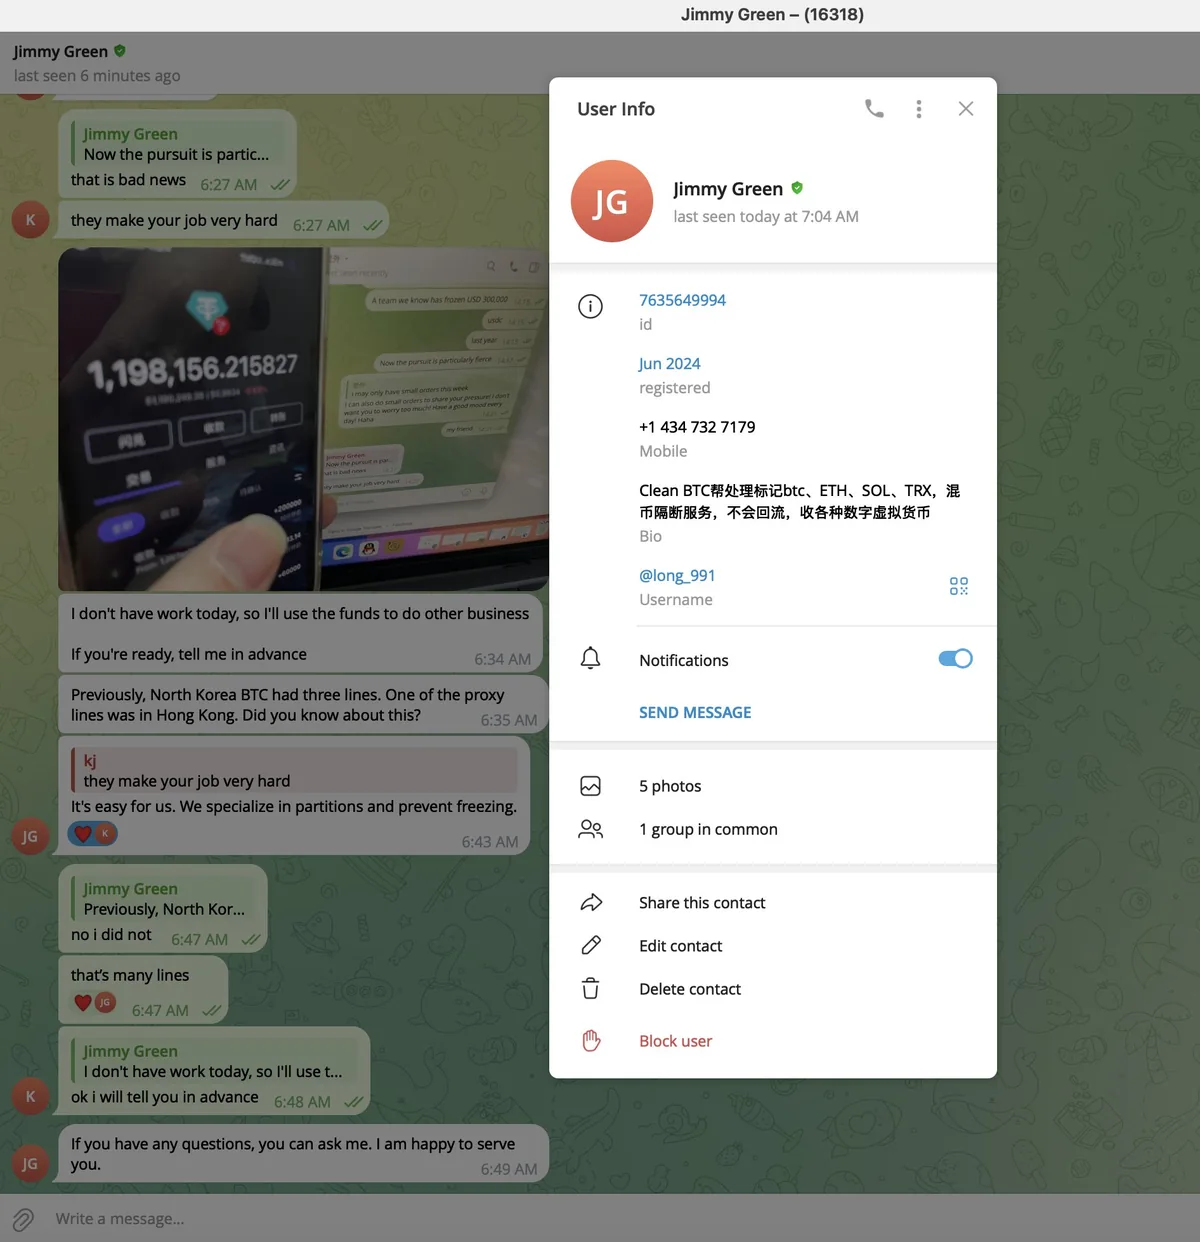
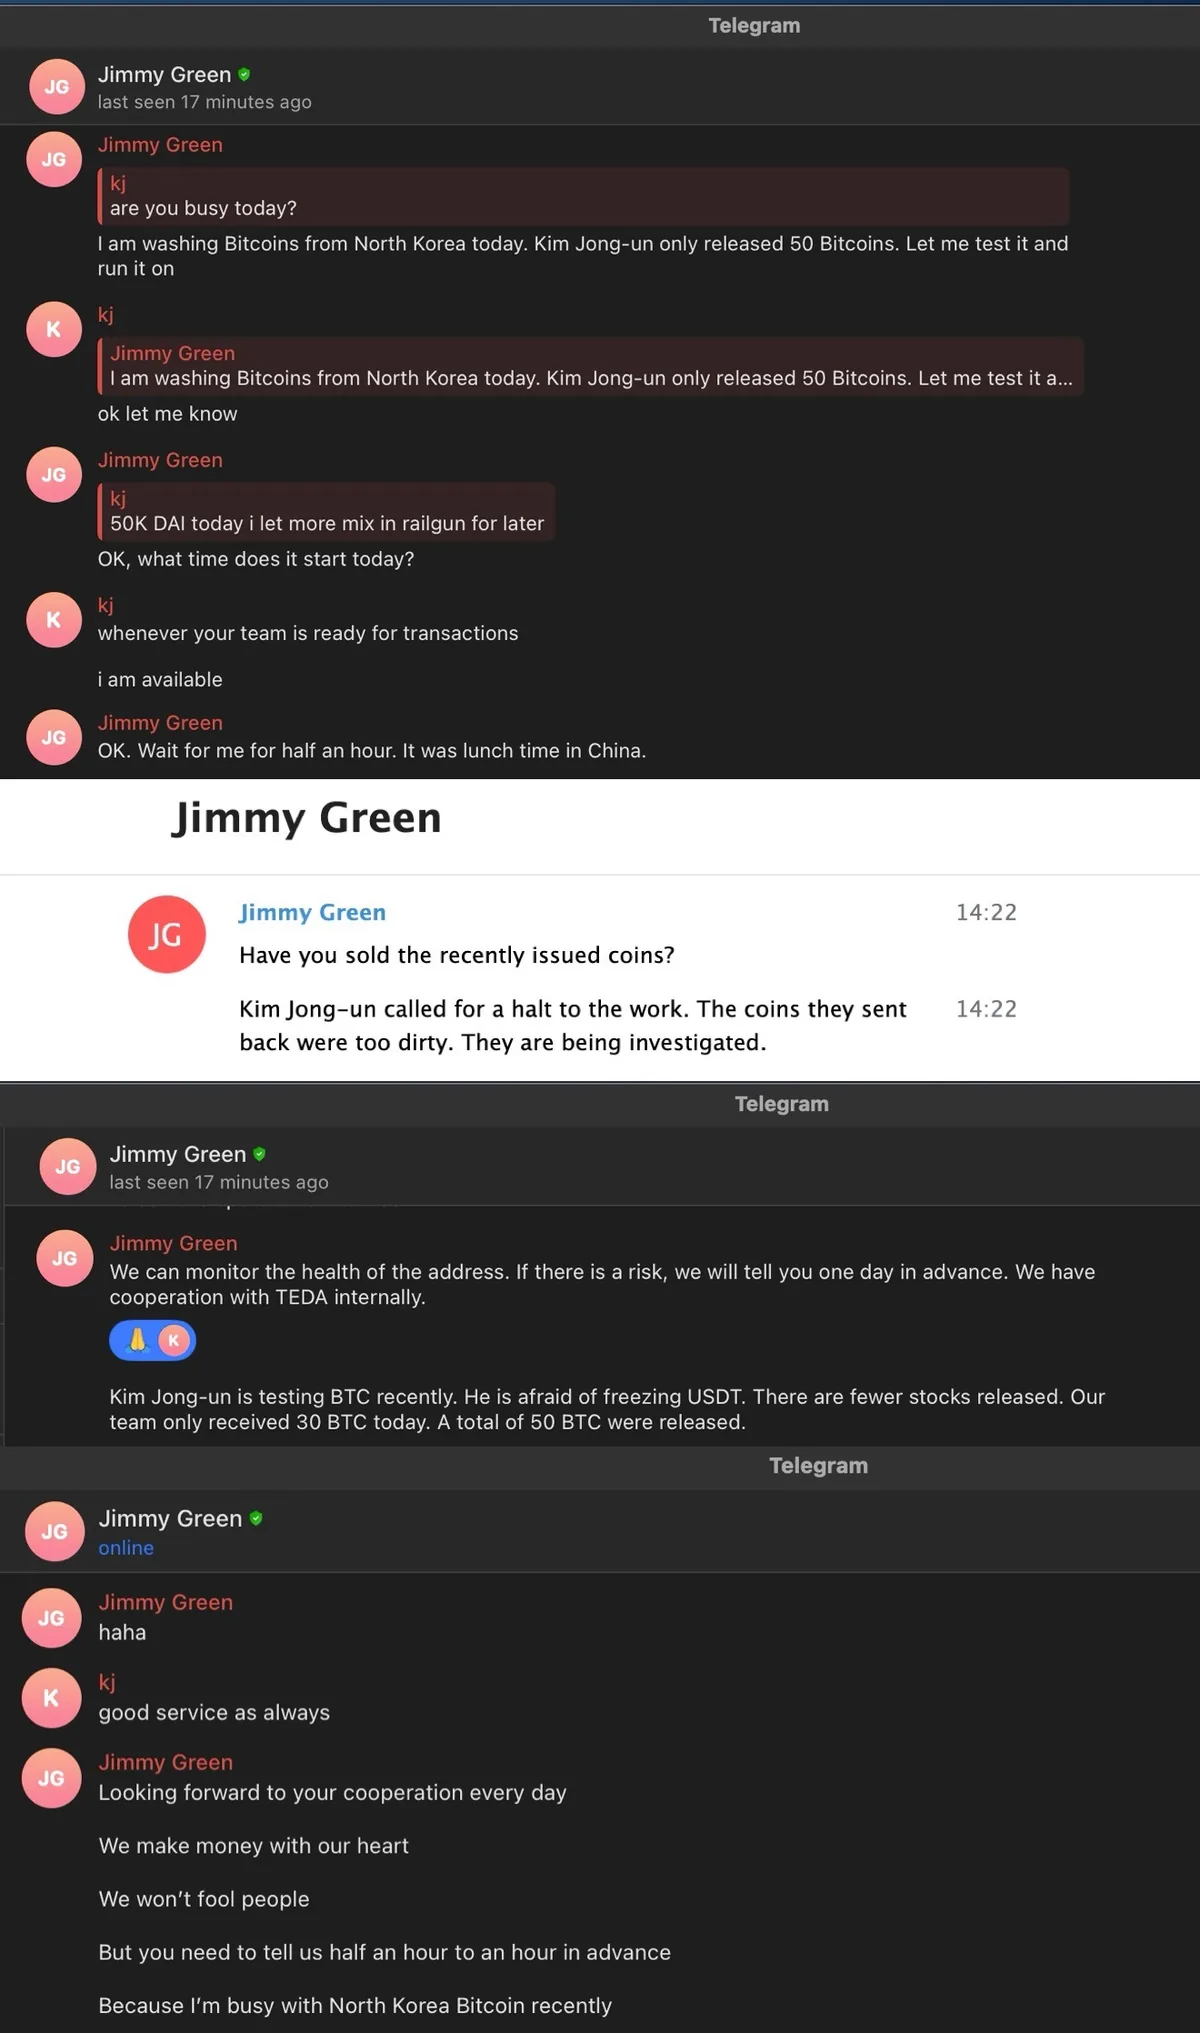
截图里的对话对象是一个名为“Jimmy Green”的账号,简介写着帮人处理被标记的btc、ETH、SOL、TRX,提供混币隔断服务;这个账号在对话里说,以前朝鲜的比特币有三条线,其中一条代理线在香港。另一张截图里,这个账号说当天在洗来自朝鲜的比特币,金正恩只放出了50个比特币,还说金正恩叫停了工作,送回去的币太脏,正在被调查。
目前已知:美国联邦调查局2025年2月26日发布通告,认定朝鲜应为当月Bybit交易所约15亿美元虚拟资产被盗负责。
目前无法核实:截图里的对话是否真实,这个团伙洗钱的金额,以及对话里提到的人和机构有没有回应。