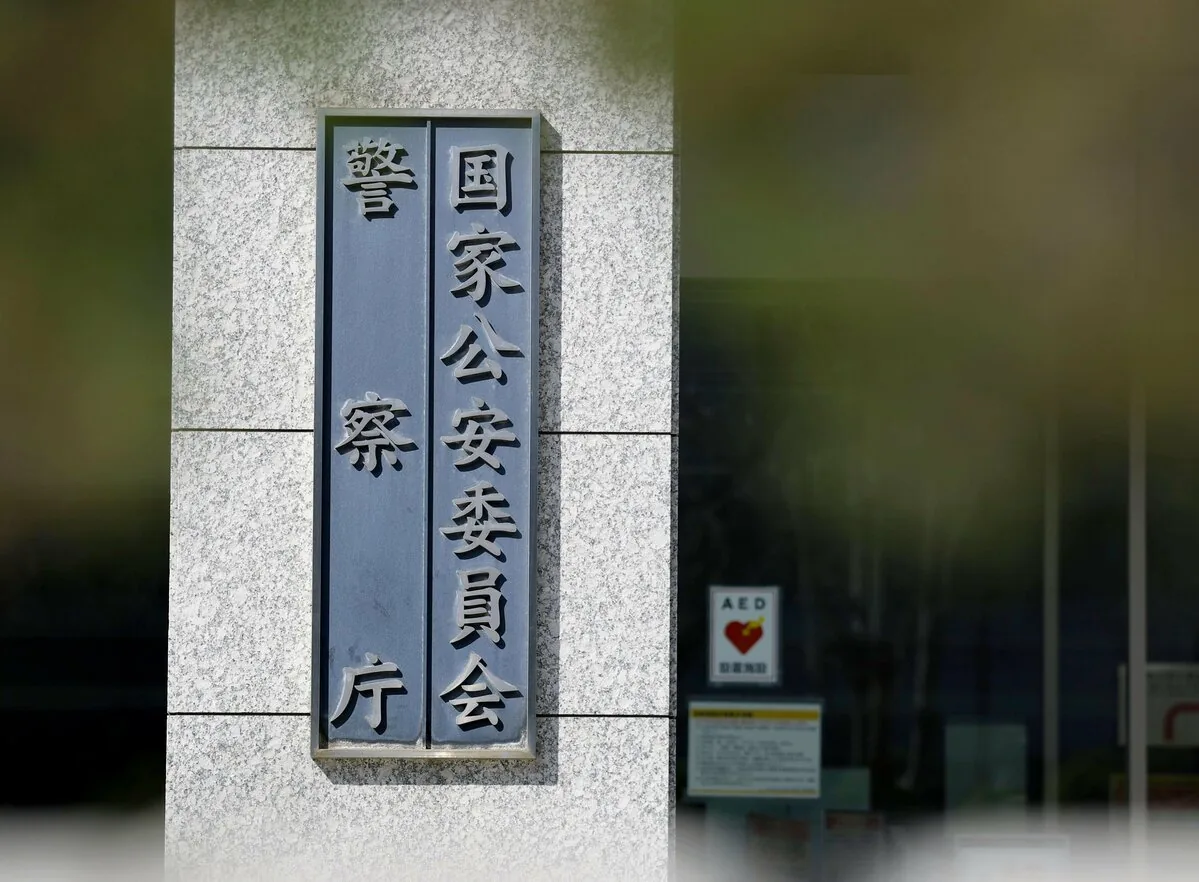
日本警察厅的官员10月21日对媒体说,20个府县警察的警察官和职员,约12.5万人的姓名、电邮地址等资料可能已经外泄。这些警察用大阪府箕面市一家公司“阿尔卡迪亚”(Arcadia)的服务,在灾害等紧急时确认职员是否平安、能否上班;这家公司的系统10月11日遭非法入侵。另有4个府县警察用它向居民和企业发送防范犯罪的信息,约1.6万名居民的名字和电邮地址、约2600个企业和法人的资料也可能外泄。京都府警和福冈县警两种服务都用,可能外泄的一共涉及22个府县警察,接近日本47个都道府县警察的一半。警察厅说,侦查资料没有外泄。
受影响的是这些警察和职员本人:这套系统是紧急联络用的,登记的电邮地址大多被认为是私人手机的,栃木、埼玉等县警察还登记了所属部门。警察厅说,如果姓名和电邮地址外泄,警察和职员个人可能收到可疑邮件,要小心。到目前为止,没有发现外泄的资料被用于诈骗等犯罪。
各地县警陆续对媒体说明了本地的情况:神奈川县警约16000人,埼玉县警约13000人,福冈县警约11000人;栃木县警约3900人,是全体警察和职员。这些县警都是10月13日收到阿尔卡迪亚的通知,神奈川、福冈县警当天就停用了这套系统。警察厅要求受影响的警察收集信息,提醒有关的人防止进一步受害,并准备紧急时联络职员的其他办法。
数据:各县警对媒体的说明;栃木县警的3900人是全体警察和职员,神奈川县警约1.7万名警察和职员中登记了约1.6万人
阿尔卡迪亚的防灾信息服务,9月底有875个地方政府在用。公司估计,它的SpeeCAN RAIDEN服务可能外泄的电邮地址约313.6万个、电话号码约10.5万个,这是推定的数字。公司10月19日公布的报告说,攻击者10月11日早上6点26分开始访问,利用对外公开附件的服务器上的一个漏洞,拿到了配置文件里的密钥,再用密钥对账户反复试登录,拿走内部资料;公司当晚11点40分才发现异常。12日凌晨3点,公司堵住了入侵的路径,但系统里已被装了后门:13日凌晨1点17分到早上7点16分,公司的系统发出了142万多封钓鱼诈骗邮件,公司4点10分才发现后门。公司说,正和箕面市警察署、大阪府警察商量,准备根据访问记录报案。
- 10月11日 6:26攻击者开始访问阿尔卡迪亚的系统
- 10月11日 23:40公司发现数据库负荷异常,察觉遭入侵
- 10月12日 3:00公司堵住入侵的路径
- 10月13日 1:17—7:16攻击者从后门发出142万多封钓鱼诈骗邮件
- 10月13日各地警察收到可能外泄的通知,神奈川、福冈等县警停用系统
- 10月19日公司公布报告,说准备根据访问记录报案
- 10月21日警察厅官员说,20个府县警察约12.5万人的资料可能外泄,一共涉及22个府县警察
数据:阿尔卡迪亚公司的报告和官方博客;日本警察厅和各县警察对媒体的说明
日本近来还有多家公司遭网络攻击。日本网络安全公司“GMO Cybersecurity by Ierae”调查了9月18日到10月18日针对日本企业的攻击,在攻击用的6台海外服务器上都找到中文AI工具“ARTEX”的痕迹,保险、金融、物流等约80家公司遭攻击;这项调查说的是这些企业,没有提到阿尔卡迪亚。
茉莉花观察
这一节是茉莉花的看法,依据是上文的事实。
我们的分析我们认为,这次外泄的要害不在警察自己的系统,而在警察把紧急联络交给了一家民间公司。这是因为,同一套服务有875个地方政府在用,攻击者从一台公开附件的服务器的漏洞进去,就拿到了配置文件里的密钥,一次牵连了近一半的府县警察。警察可能外泄的是联络名单:登记的电邮大多被认为是私人手机的,如果外泄,警察个人可能收到可疑邮件;系统停用后,紧急时还得准备别的办法联络职员。
不同看法警察厅说,没有侦查资料外泄,也没有发现资料被用于犯罪。我们同意侦查资料没有外泄,但风险还没过去。这是因为,入口堵上以后,攻击者还能从后门发出142万多封钓鱼诈骗邮件;可能外泄的虽不是侦查资料,却大多被认为是能直接找到警察本人的私人电邮。
展望警方会不会公开入侵者是谁,或逮捕入侵者。我们判断,到2026年12月31日(含当天),日本警方不会公布入侵者的身份,也不会逮捕入侵者。这是因为,到10月19日,公司还只是准备根据访问记录报案;公司的报告只写了入侵的路径和时间,没有写攻击者是谁。
综合8视界新闻网、共同社、日本经济新闻、时事通信社、日本时报、每日新闻、朝日新闻、阿尔卡迪亚公司、读卖新闻报道