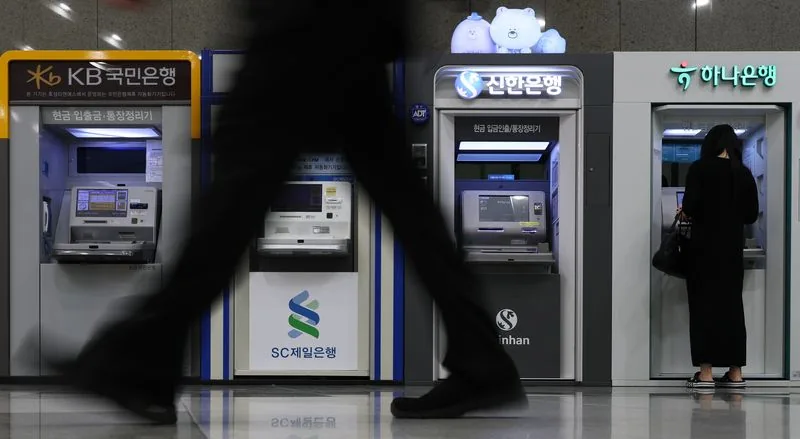
韩国警察厅国家调查本部10月6日表示,把近期多家金融机构接连遭黑客入侵、个人资料外泄的事件,当作违反《信息通信网法》的犯罪立案,由28人组成的网络恐怖调查队专案组集中调查。受害的有新韩、KB国民等4家银行,以及2家储蓄银行和1家资本公司;7家金融机构共有约6.8万名客户和员工的个人资料外泄。调查人员说,攻击中发现了ARTEX的使用痕迹,这是一名中国网络安全工程师开发的开源AI代理程序。
外泄的资料包括部分客户的年收入和个人贷款额度,可能被卖给诈骗集团,外界担心会引发电话诈骗等二次伤害。攻击共用了33个IP地址,不计重复是28个,分布在美国、日本、瑞典、德国等地;不过,只凭IP所在的国家,很难判定攻击者的国籍或攻击的真正来源。几家主要银行遭攻击时出现了相同的IP,攻击储蓄银行和资本公司的IP则不同,这一连串攻击是不是同一批人所为,还要查明。调查人员还没有锁定嫌犯,正在寻求国际合作。
开发者在GitHub上把ARTEX介绍为一个基于大语言模型、由多个智能体组成的自主渗透系统,用户可以设定Anthropic或OpenAI的API密钥,也可以另选模型;开发者9月13日发布的0.3.10版又加入了深度求索(DeepSeek)的联网搜索来源。系统里有负责规划任务的“规划者”和执行任务的多个“工作者”,人不必一步步输入指令,AI就能连续完成多个步骤。这个工具原本是为了检查网络安全漏洞而开发的,一般认为是被黑客拿来滥用;韩国官员没有说明这次攻击用的是哪个AI模型。
韩国总统李在明(이재명)在国务会议上说“速度就是生命”,要求金融业和有关部门立即落实必要的安全强化措施;金融监管当局已向各金融机构发放自查清单。韩国安全公司Genians的安全中心负责人Mun Chong-hyun对媒体说,利用AI代理的网络攻击今后不只在韩国,在全世界都会急剧增加。
茉莉花观察
这一节是茉莉花的看法,依据是上文的事实。
我们的分析攻击者可能用了一个谁都能免费下载的AI工具。ARTEX接上商用的大模型,就能自己找漏洞、规划攻击路线,通常只需要很少的人工干预;攻击又经过多个国家的IP,要追到人很难。韩国去年4月的SK电讯USIM资料外泄、8月的乐天卡信用资料外泄,查了一年多都还没有锁定嫌犯。
不同看法调查人员目前说的是发现了ARTEX的使用痕迹,官员也没有说明用了哪个模型;ARTEX本来是帮机构检查自家漏洞的工具。我们同意,现在还不能说这次入侵全靠AI完成;但不管工具是谁写的,约6.8万人的资料已经流出。
茉莉花的预判警方能不能锁定嫌犯。我们判断,到2026年底,韩国警方不会公开锁定这起连环攻击的嫌犯。攻击经过多个国家的28个IP,学者说攻击者事后还会抹去痕迹,此前两宗大规模资料外泄案查了一年多也没有结果。这个工具可以免费下载,而7家金融机构约6.8万人的个人资料已经外泄,其中有部分客户的年收入和贷款额度。
综合自由时报、金融新闻 파이낸셜뉴스、纽西斯通讯社 Newsis报道