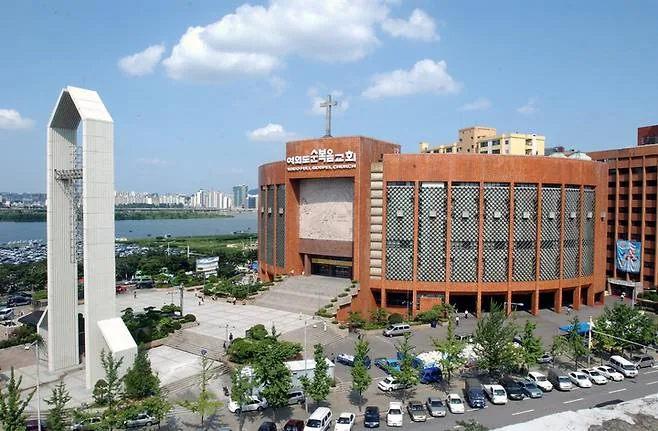
韩国首尔的汝矣岛纯福音教会和爱之教会正在调查疑似网络攻击,数十万名信徒的个人资料可能外泄,攻击者可能使用了人工智能工具。汝矣岛纯福音教会10月7日说,初步分析显示约85万名信徒的资料可能外泄,主要是姓名和出生日期,其中较少的记录还包含身份证号码、住址和电话号码的变更。直接受影响的是这些信徒:教会正在通知受影响的信徒,同时封锁外部访问,并更改服务器密码。
网络安全公司Oasis Security说,在一台海外服务器上发现了数据、攻击记录和账号资料,其中有这两家教会的信息;攻击记录里出现“子代理”(sub-agents)等字眼,还有大量看似自动生成的攻击报告,显示入侵时可能用了人工智能工具。Oasis Security还说,攻击者利用了爱之教会会员系统的一个漏洞,可能接触到多达89,580个注册用户账号的资料。爱之教会说,已成立紧急工作小组,向有关当局通报,并采取措施查明经过、防止进一步损害。
汝矣岛纯福音教会说,10月6日韩国互联网振兴院通知教会信息系统有遭入侵的迹象后,教会立即启动紧急安全检查,和外部安全公司一起分析疑似外泄的文件和系统访问日志。七个疑似外泄的文件中,六个不含个人资料;一个信徒资料变更记录文件含有85万人的姓名、出生日期和变更内容,其中包括2,629条居民登记号码变更记录、3,964条电话号码变更记录和7,202条地址变更记录。
数据:汝矣岛纯福音教会10月7日公布
教会说,已删除恶意文件,封锁外部访问,更改了服务器和相关账号的密码,正在更改所有用户的密码,还计划更换防火墙。主任牧师李永勋说,作为主任牧师深感责任重大,为给信徒带来的担忧诚恳道歉,教会会全力配合有关当局的调查和核实。
教会的消息传出之前,韩国几家主要银行已接连传出遭黑客攻击、客户个人资料外泄:10月1日的新韩银行是第一家,之后是KB国民银行、韩亚银行和BNK银行。韩国总统李在明10月6日说,相信这些攻击使用了人工智能。
茉莉花观察
这一节是茉莉花的看法,依据是上文的事实。
我们的分析李在明说相信银行遭袭时用了人工智能,这次在海外服务器上找到的教会攻击记录里也有疑似人工智能工具的痕迹。存着几十万人姓名、出生日期和身份证号码变更记录的教会信徒系统,和银行一样成了攻击目标。
不同看法说攻击用了人工智能,目前只是网络安全公司根据“子代理”等字眼和看似自动生成的报告作出的判断,两家教会都没有说攻击者是谁;外泄的资料大多是姓名和出生日期,含身份证号码变更的记录只有2,629条。我们同意不能据此断定攻击由人工智能完成;但Oasis Security已在海外服务器上找到这两家教会的信息,至少有一部分资料已经不在教会手里。
茉莉花的预判韩国警方会不会就教会资料外泄立案调查。我们判断,到2026年12月31日,韩国警方会就这两家教会中至少一家的资料外泄立案调查。爱之教会已向有关当局通报,汝矣岛纯福音教会说会全力配合调查;可能受影响的约有85万人,总统也已谈到银行遭受的攻击。从10月1日新韩银行传出遭袭到10月7日两家教会公布调查,不到一周,先后有几家银行的客户和约85万名教会信徒被曝个人资料可能外泄。
综合8视界新闻网、路透社、首尔经济日报、亚洲日报报道