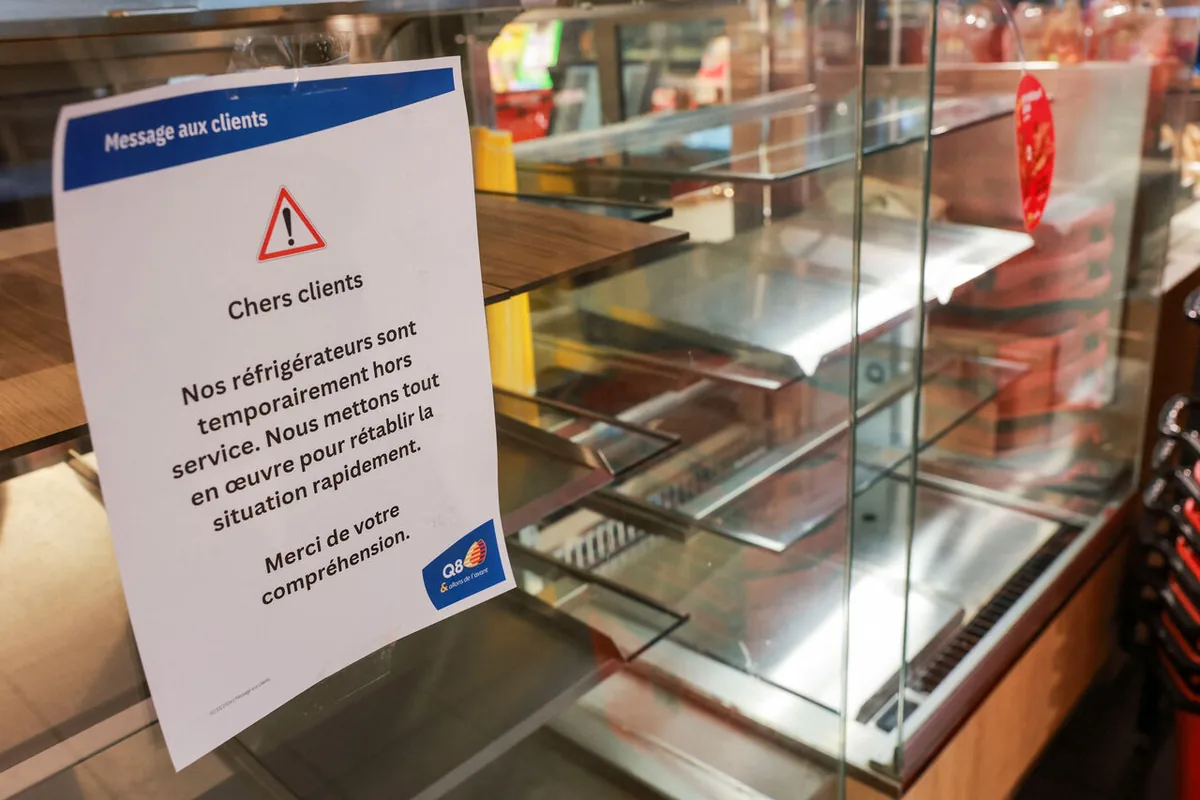
11月2日,比利时、爱沙尼亚、芬兰、爱尔兰、卢森堡、荷兰和瑞典的多家连锁超市,冰箱和冷冻柜的温度被人远程调高,部分设备被设到50摄氏度,门店被迫丢弃变质食品。欧盟谴责这是“蓄意破坏我们的食品供应链,并企图打击消费者对供应链的信任”。从瑞典到比利时,多国的冷藏和冷冻库都出现异常,这轮攻击是10月法国超市冷柜遭攻击后的又一轮。
受影响的有比利时和卢森堡的阿霍德德尔海兹(Ahold Delhaize)、比利时的家乐福、Intermarche、Colruyt和宜家家居(IKEA)部分门店,瑞典的Coop和ICA,芬兰的Kesko,爱尔兰的SuperValu和Musgrave,以及爱沙尼亚的商店。斯德哥尔摩一家ICA加盟店的业务经理英格沃(Engla Ingwall)说,攻击发生在凌晨2时,几个小时后才被发现,“东西全毁了,我们遭到网路攻击,所有的冷冻库温度都飙到了摄氏50度。”比利时一家肉铺的老板德拉特(Luc De Laet)凌晨3时半被员工叫醒,店里的冰箱被调到18摄氏度,约1.5万欧元的肉品报废。
法国国家信息系统安全局(ANSSI)局长斯特鲁贝尔(Vincent Strubel)说,10月法国的攻击之所以发生,是因为设备存在“基本资安防护缺失”,包括直接连上互联网却没有适当防护,以及使用强度过弱的密码。云安全公司Zscaler的专家达洛伊(Olivier Daloy)说,主要风险有两种:利用技术漏洞,以及窃取或取得泄露的登录凭证。他说,2010年的“震网”病毒就曾让伊朗用于浓缩铀的离心机接连故障。
安全研究公司Synacktiv的泰利耶(Kevin Tellier)认为,任何人都可能是攻击者,“这次攻击的技术并不复杂,因此无法从这方面判断骇客是否拥有雄厚资源”。安全公司Sophos的威胁情报高级总监皮林(Rafe Pilling)说,最可能的两种情况,一是与国家有关的行为者借此释放信号、展示能力,二是单独行动的黑客。皮林说,攻击不需要恶意软件,现场不会留下可供追查的工具痕迹。目前没有政治动机的黑客团体宣称犯案,也没有勒索软件集团向超市索要赎金。
3周前,法国也发生过类似事件:身份不明的黑客控制了暴露在互联网上的设备管理软件,导致零售商的冰箱突然过热,大量食物被丢弃。美国军事基地8月初也发生过类似事件,至少6座基地内的福利社出现原因不明的冰箱故障,五角大楼正在调查是否涉及黑客攻击。网络安全专家说,工业基础设施特别脆弱,是因为它把信息技术系统与往往较老旧的实体设备连接在一起。
- 2026年8月初美国至少6座军事基地的福利社出现原因不明的冰箱故障,五角大楼调查是否涉及黑客攻击
- 2026年10月法国多家超市的冷柜温度被调高,设备管理软件被控制,大量食物被丢弃
- 2026年11月2日比利时、爱沙尼亚、芬兰、爱尔兰、卢森堡、荷兰和瑞典的超市报告冷柜温度异常
数据:中央社2026年11月3日报道
欧洲当局担心这是针对基础设施的混合战威胁;西方情报首长说,莫斯科正在欧洲展开各种形式的破坏行动,相关行动可能在未来几个月内加剧。莫斯科一再否认参与这类攻击。比利时网络安全中心发言人艾格斯(Katrien Eggers)说,人工智能让黑客更容易利用漏洞,这类攻击又极难追查,“一个青少年跟一个情报机构的作案手法可能长得差不多”。
门店和消费者眼下能做的是改掉默认密码、开启双重认证、定期安装软件更新,并换掉不再提供安全更新的设备;除非有必要,尽量只连局域网。
茉莉花观察
这一节是茉莉花的看法,依据是上文的事实。
我们的分析这轮攻击的技术门槛很低,后果很直接。这是因为,10月法国的攻击就出在设备直接联网、密码强度过弱上;这次七国的冷柜温度被直接调到50摄氏度。
不同看法也可以认为,这是国家支持的混合战,目的是打击食品供应信心。这是因为,欧盟称这是蓄意破坏供应链,西方情报首长也说莫斯科正在欧洲展开破坏行动。我们认为,国家行为者确实在可能之列,但现有事实还不足以归到某一国:没有团体宣称犯案,没有勒索,攻击手法简单到单独行动的黑客也能做。这是因为,泰利耶说无法从技术判断攻击者有没有雄厚资源,艾格斯也说,一个青少年和一个情报机构的作案手法可能差不多。
前瞻到2027年3月31日,欧洲当局会不会公开点名这起攻击的作案者。我们判断,欧洲当局不会公开点名作案者。这是因为,皮林说这种手法不需要使用恶意软件,也不容易留下可供追查的工具;也没有团体宣称犯案或索要赎金。艾格斯说,这类攻击极难追查。
冷柜的温度可以调回去,门店丢掉的食品回不来,作案者是谁也还没有答案。
综合中央通讯社、ETtoday新闻云报道