单一来源:这条消息目前只有 X 平台上的一条帖文,茉莉花还没能独立核实;有了新消息会在本页更新。
X平台一名用户发帖说,10月31日,有开发者称朋友接到警方电话,被要求卸载X和Telegram;这名开发者随后检查朋友的小米14,称发现预装组件会向小米和联通的相关服务器上报应用列表,系统安全组件还有把约3秒的录屏片段加密上传、在云端检测的代码(未经证实)。帖文还说,小米官方开发者文档介绍,其反诈服务可以向深度合作方提供部分设备行为数据,支持查询过去72小时内的相关行为。帖文附了四张截图。
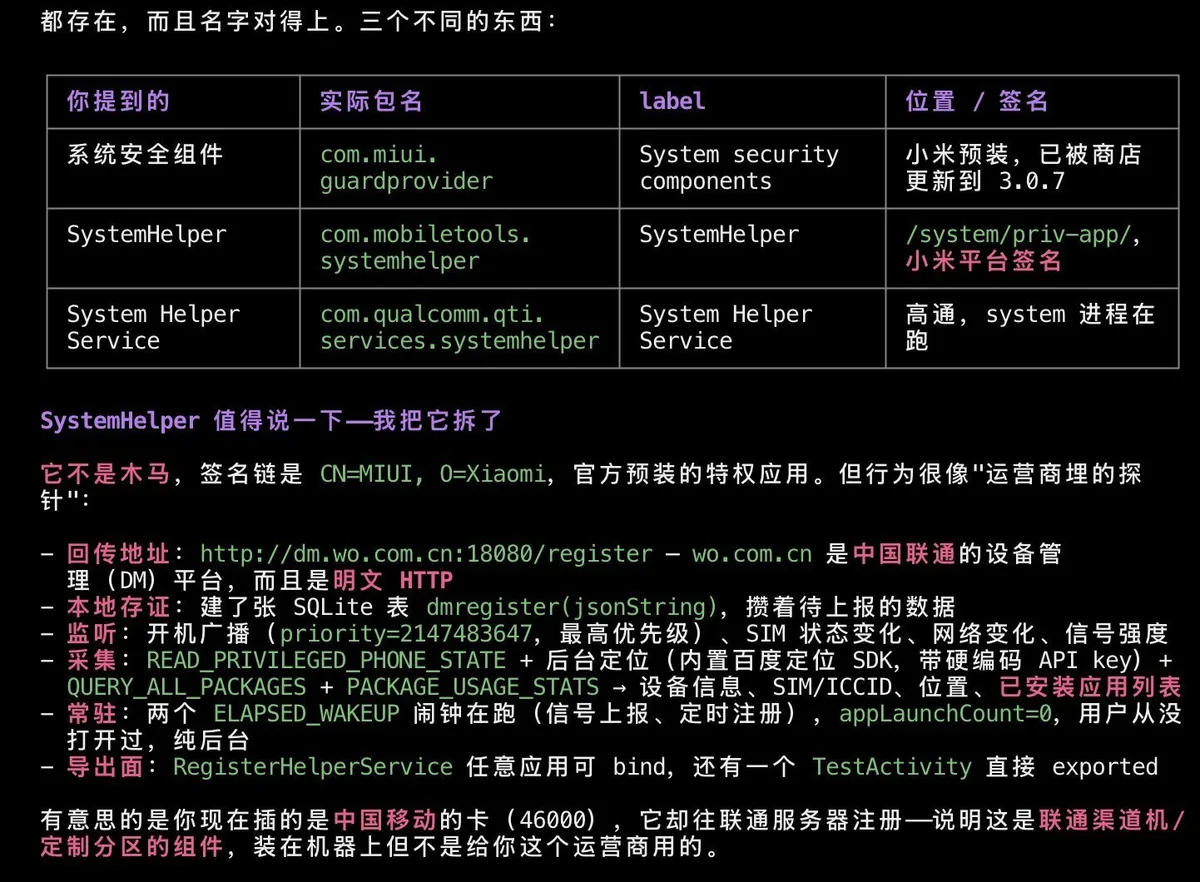
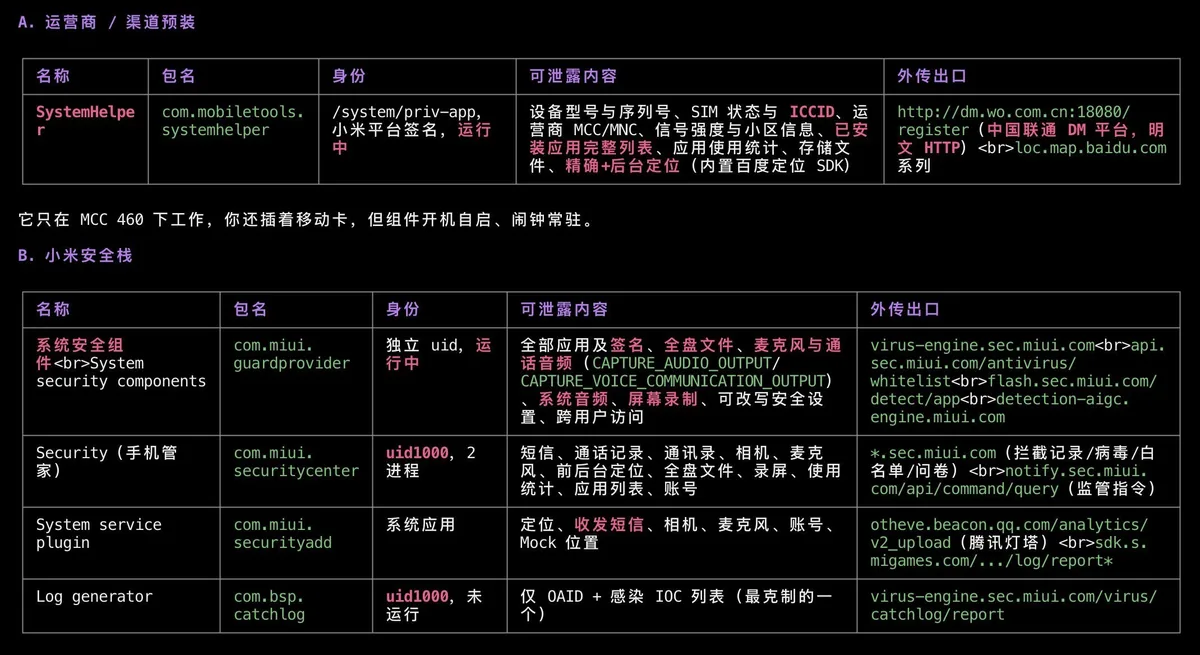
第一张截图是一段分析文字,列出系统安全组件、SystemHelper和高通的System Helper Service三个组件的包名,说SystemHelper的签名属于小米,数据回传到中国联通的设备管理平台,用的是明文HTTP。第二张截图是两张表,列出这些组件可泄露的内容和外传地址,包括设备序列号、SIM卡的ICCID、已安装应用完整列表、麦克风与通话音频和屏幕录制等。
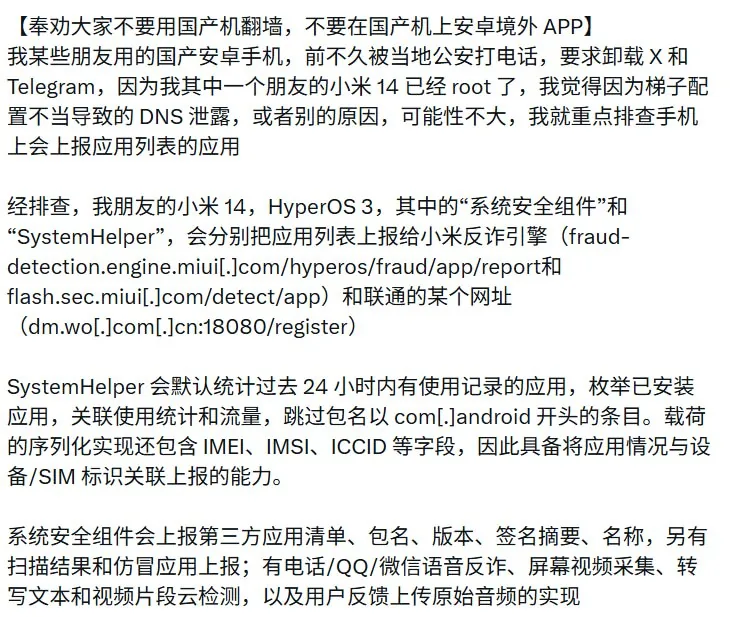
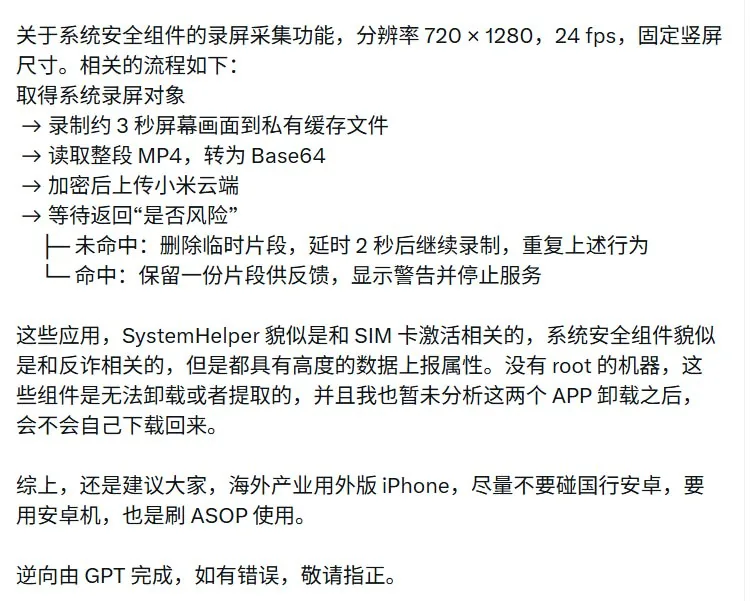
第三、四张截图是这名开发者的帖子,标题是奉劝大家不要用国产机翻墙,不要在国产机上安卓境外 APP;帖子说,系统安全组件录屏的分辨率是720×1280、每秒24帧,录下约3秒画面后加密上传到小米云端,再等待返回是否有风险的结果。帖子最后说,逆向分析由GPT完成,如有错误,敬请指正。
目前已知:截图里的帖子作者自己说,这次逆向分析由GPT完成,并请读者指出错误。目前无法核实:这些组件是否真的上报应用列表和录屏片段,警方要求卸载X和Telegram的经过,以及小米和联通的说法。