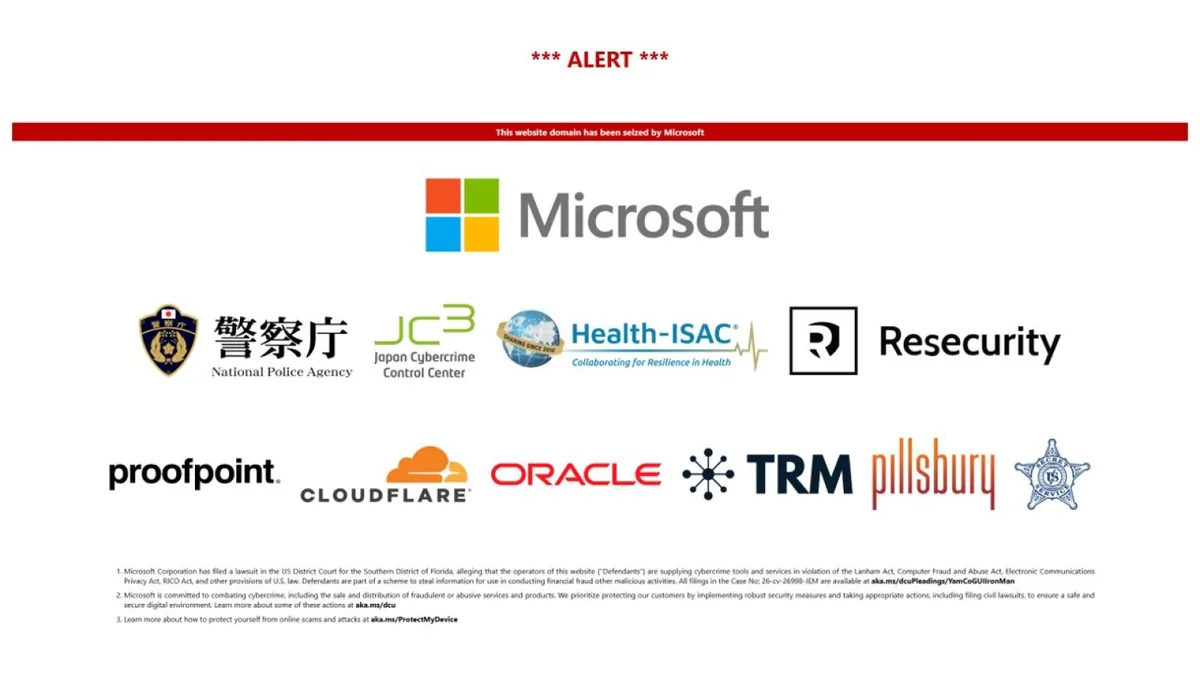
从日本民众收到的诈骗消息着手,微软与日本警察厅追查到的,并非几个彼此无关的钓鱼网站,而是一套供犯罪者购买帐号、网域与仿冒工具的中文网络犯罪服务链。微软表示,YAM Store、CoGUI与Iron Man自2026年1月以来,合计促成超过10亿则恶意电子邮件与短信,锁定全球逾7.5万个组织、遍及150多个国家,其中超过7.5亿则消息以微软客户为目标。
微软与日本警察厅于2025年底开始追查锁定日本民众与企业的诈骗消息。日本警察厅提供情报与调查协助后,调查逐步扩大,并与日本网络犯罪控制中心(JC3)、Resecurity、Cloudflare、Oracle、Proofpoint及TRM Labs等合作,试图拼凑原本看似无关的帐号、网站与攻击基础设施。
从日本诈骗消息,追到跨国犯罪服务网
微软指出,调查人员原先预期找到的是个别诈骗活动,后来却发现一个中文网络犯罪市场,犯罪者可在其中取得帐号、主机服务与创建仿冒网站及网络身分的工具。调查也发现,YAM Store运作方式类似线上商店,贩售不法取得的微软与Google帐号,以及可用于诈骗的现成工具。
CoGUI则提供可直接使用的网站与消息样板,供犯罪者冒充企业、金融机构、政府部门及其他可信任组织;调查发现,至2026年年中,较新的Iron Man工具已逐渐取代CoGUI在部分犯罪市场中的位置。这些工具可让犯罪者快速创建仿冒页面,诱骗受害者交出密码、付款信息或其他个人数据。
微软指出,JC3运用其逾130个会员组织的情报,协助将原本分散的事件串连起来,辨识出影响日本企业、金融机构及消费者的共同犯罪模式。Health-ISAC则提供医疗机构受影响情形的信息,其他资安与科技业者协助分析基础设施及相关情报。
法律行动锁定支撑服务的网域
微软与Health-ISAC依据美国佛罗里达南区联邦地方法院相关命令,查扣并重新导向支撑YAM Store、CoGUI与Iron Man运作的网域。微软表示,已禁用超过2万个与YAM Store相关的帐号,并持续移除其服务上的相关基础设施、封锁超过10万个用于冒名与诈骗的网域。
微软数字犯罪部门主管Steven Masada在说明调查时表示:「诈骗消息往往是受害者唯一看见的部分;真正让诈骗得以运作的,是背后那些服务。」微软也指出,YAM Store、CoGUI与Iron Man只是更大犯罪网络的一部分;此次行动的目标,是让犯罪者更难取得帐号、工具及基础设施,并非声明整个犯罪网络已被根除。
微软数据中出现的企业与政府机关名称,是被钓鱼样板冒用的对象,并不代表这些组织或其系统曾遭入侵。从日本警方提供线索到多国业者协力追查,这起案件也显示,当诈骗服务跨越国界,单一机构往往难以看见完整网络,跨境情报交换成为追查犯罪供应链的重要一环。